 ANGLE Intelligence Studio


大手企業を狙ったサイバー攻撃の侵入経路として、セキュリティ対策が手薄な取引先や委託先が悪用されるケースが増えています。IPA(情報処理推進機構)が公表した「情報セキュリティ10大脅威2026」(組織編)でも、サプライチェーンや委託先を狙った攻撃は2位にランクインし、2019年の初選出から8年連続で上位に挙げられています。(参照:情報セキュリティ10大脅威2026 | IPA 独立行政法人 情報処理推進機構)
こうした状況を受け、経済産業省とIPAは2026年3月、サプライチェーンを構成する企業のセキュリティ対策状況を共通の基準で可視化する「サプライチェーン強化に向けたセキュリティ対策評価制度」、通称「SCS評価制度」の構築方針を公表しました。本記事では、まずサプライチェーンとは何か、なぜそのセキュリティが重要なのかを整理したうえで、SCS評価制度の仕組みや評価段階、開始時期、中小企業向けの支援策までをわかりやすく解説します。
- 経産省・IPAが2026年3月にSCS評価制度の構築方針を公表
- ★3・★4・★5の3段階で対策状況を可視化、開始は2026年度末(2027年1〜3月頃)を予定
- 格付けではなく可視化が目的で、取得自体は任意の制度
サプライチェーンとは何か
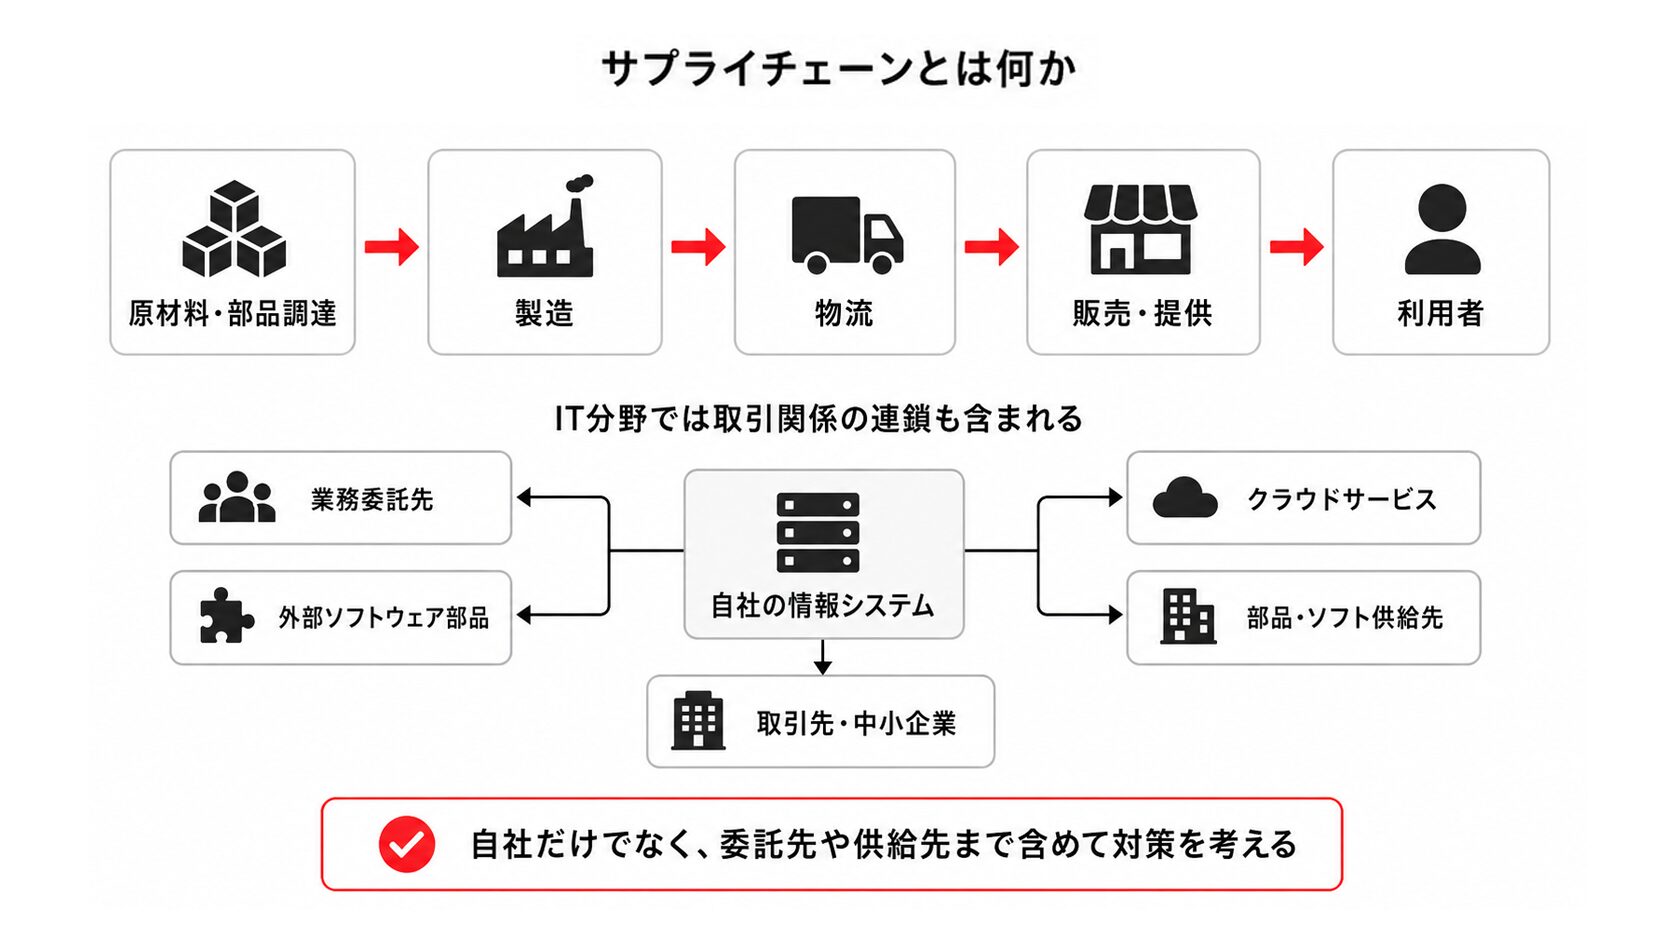
サプライチェーンとは、原材料の調達から製造、物流、販売に至るまでの一連のつながりを指す言葉です。ITの分野では、業務委託先やクラウドサービスの利用、外部のソフトウェア部品(オープンソースソフトウェアなど)の組み込みといった、複数の企業がシステムやサービスを支え合う取引関係の連鎖もサプライチェーンに含まれます。
自社の情報システムだけでなく、業務を委託している中小企業や、部品・ソフトウェアを供給する取引先まで含めて捉える点が特徴です。1社だけで対策を完結できないところに、サプライチェーンセキュリティの難しさがあります。
なぜサプライチェーンのセキュリティ対策が重要なのか
自社の防御体制が万全であっても、取引先や委託先の対策が不十分であれば、そこを踏み台にして侵入される「サプライチェーン攻撃」のリスクは残ります。実際に、IPAの情報セキュリティ10大脅威2026(組織編)では、「サプライチェーンや委託先を狙った攻撃」が2位に選出されており、初選出の2019年以来、毎年継続的に脅威として挙げられていることがわかります。
一方で、取引先側にも課題があります。複数の委託元企業からそれぞれ異なる基準でセキュリティ対策を求められると、限られた人員・予算で対応する中小企業ほど負担が大きくなりがちです。委託元にとっても、委託先の対策状況を外部から正確に判断するのは容易ではありません。SCS評価制度は、こうした委託元・委託先双方が抱える課題を解消するために設計された仕組みだといえます。
SCS評価制度とは
サプライチェーン強化に向けたセキュリティ対策評価制度は、経済産業省と内閣官房国家サイバー統括室が2026年3月27日に制度構築方針を公表した新しい枠組みです。制度のスキームオーナー(運営主体)は経済産業省の所管のもと、独立行政法人情報処理推進機構(IPA)が担います。(参照:サプライチェーン強化に向けたセキュリティ対策評価制度 | IPA 独立行政法人 情報処理推進機構 )
制度の目的は、あくまで企業のセキュリティ対策状況を共通の基準で可視化することにあり、企業の優劣を決める「格付け」制度ではないと説明されています。委託元企業が委託先に対して求める段階(★の数)を提示し、委託先が実施状況を確認するといった、2社間の取引契約等での活用が想定されています。
対象範囲は、サプライチェーンを構成する企業等のIT基盤で、クラウド環境も含まれます。一方で、工場の生産ラインを制御するOT(制御システム)や、委託元企業に提供する製品そのものは、SCS評価制度の直接の対象には含まれていません。
評価の3段階(★3・★4・★5)
SCS評価制度では、想定する脅威のレベルに応じて★3・★4・★5の3段階が設けられています。数字が大きいほど、より高度な攻撃を想定した対策が求められる仕組みです。
| 段階 | 想定する脅威 | 要求事項 | 評価スキーム | 有効期間 |
|---|---|---|---|---|
| ★3 | 広く認知された脆弱性を悪用する一般的なサイバー攻撃 | 26件 | 専門家確認付き自己評価 | 1年 |
| ★4 | 供給停止等でサプライチェーンに大きな影響を与える攻撃、機密情報漏えい等の重大な攻撃 | 43件 | 第三者評価 | 3年(毎年自己評価を提出) |
| ★5 | 未知の攻撃を含む高度なサイバー攻撃 | 検討中 | 検討中 | 検討中 |
★3は、サプライチェーンを構成する全企業が最低限実装すべき基礎的な対策と位置付けられ、評価は「専門家確認付き自己評価」という形式をとります。ここでいう専門家とは、登録セキスペやCISSPなど所定の資格を持ち、かつ定められた研修を受講した人材を指します。★4は組織のガバナンスや取引先管理、防御・検知、インシデント対応まで含めた包括的な対策が求められ、外部の評価機関による第三者評価が必要になります。★5については、要求事項や評価スキームの詳細が2026年時点ではまだ固まっておらず、今後の検討課題として位置付けられています。制度開始の時期とスケジュール
★3・★4の申請受付開始は、「令和8年度末頃」を予定しているとされています。西暦に置き換えると2026年度末、つまり2027年1〜3月頃にあたり、暦年としての「2026年末」とは時期がずれる点に注意が必要です。★5については、2026年度以降に要求事項等の検討が進められる見込みです。
なお、★3・★4を取得した企業については、IPAのWebサイトで公開される予定となっており、具体的な公開方法は令和8年度中に明らかになる見通しです。
中小企業向けの支援策
SCS評価制度は、対応リソースが限られる中小企業ほど活用効果が大きいと想定されている一方、取得にかかる負担への配慮も欠かせません。そこで、以下のような中小企業向けの支援策が用意される予定です。
- 「サイバーセキュリティお助け隊サービス」の新類型を創設し、★3・★4を安価に取得できるよう支援(2026年夏頃から実証事業を開始予定)
- 中小企業の情報セキュリティ対策ガイドライン・付録サンプル規程の整備
- 中小企業向けセキュリティ専門家リストの整備
制度を利用する際の注意点
SCS評価制度はあくまで任意の制度であり、★の取得自体を義務付けるものではありません。委託元・委託先の間で★をどう取り扱うかは、当事者間の契約に委ねられています。
ただし、取引先へのセキュリティ対策の要請は、要請の仕方によっては独占禁止法や下請法上の問題となり得る点にも注意が必要です。対策コストを考慮せず取引価格を据え置いたまま高い★の取得を一方的に求めるといった対応は、問題視される可能性があります。この論点については、経済産業省と公正取引委員会が「パートナーシップ構築」に関する考え方を別途整理しています。
ドローン点検やGIS(地理情報システム)関連のサービスを提供する事業者の多くは、大手企業や自治体の委託先という立場でシステムやデータを扱う機会が少なくありません。取引先ごとにバラバラだったセキュリティ要件が、SCS評価制度によって★という共通言語で示されるようになれば、監査対応にかかる重複作業が減り、限られた人員でも説明責任を果たしやすくなる可能性があります。制度の詳細確定はこれからですが、取引先から対策状況を尋ねられたときに、自社の現状を★のどの段階に近いか整理しておくことは、少人数の企業にとっても今すぐ始められる備えだといえるでしょう。
まとめ
SCS評価制度は、サプライチェーンを構成する企業のセキュリティ対策状況を、★3・★4・★5という共通の基準で可視化する新しい仕組みです。開始は2026年度末(2027年1〜3月頃)を予定しており、詳細は今後具体化していく段階にあります。委託元・委託先いずれの立場であっても、自社の対策状況が今どの水準にあるのかを把握しておくことは、制度開始後の対応をスムーズにするうえで役立つはずです。今後の要求事項の詳細や評価機関の情報が公表され次第、あらためて追ってご紹介します。
あわせて読みたい