 ANGLE Intelligence Studio


2026年10月1日、サイバー対処能力強化法および同整備法が施行されました。攻撃を受けてから対応するのではなく、被害が出る前から官民で情報を共有し、攻撃に使われているサーバーには国が対処する。この「能動的サイバー防御」を、法律の根拠に基づいて進めるための法律です。(参照:重要電子計算機に対する不正な行為による被害の防止に関する法律の施行期日を定める政令 | 内閣府)
施行と時期を同じくして、企業の情報流出の報道が続いています。サイバー対処能力強化法にはインシデントの報告を義務付けるという項目が含まれますが、この報告義務は基幹インフラ事業者が使う特定の機器に関する事象に限り、一般の企業の情報漏えい全般が対象になるわけではありません。
本記事では、能動的サイバー防御がなぜ必要なのか、法律の内容と施行スケジュール、企業が取れる備えについて解説します。
- 強化法の本文は2026年10月1日施行。柱は官民連携・通信情報の利用・アクセス・無害化措置の3つ
- 報告・届出の義務は基幹インフラ事業者が対象。通信情報の利用は2027年秋以降
- 義務の対象外でも、委託先管理・脆弱性対応・相談先の把握など取れる備えがある
能動的サイバー防御とは
「能動的サイバー防御」という考え方が最初に公式方針として示されたのは、2022年12月16日に閣議決定された国家安全保障戦略です。ここでは、能動的サイバー防御を「武力攻撃に至らないものの、国や重要インフラ等に安全保障上の懸念を生じさせる重大なサイバー攻撃のおそれがある場合に、これを未然に排除し、被害の拡大を防ぐために導入されるもの」と定義づけています。(参照:サイバー対処能力強化法及び同整備法について | 内閣官房 国家サイバー統括室)
成立までの経過
国家安全保障戦略の閣議決定を受けたのち、有識者会議が開かれ、提言を経て法案が国会に提出されました。施行までの主な流れは次のとおりです。
| 時期 | 出来事 |
|---|---|
| 2022年12月16日 | 国家安全保障戦略を閣議決定 |
| 2024年6月7日〜 | 「サイバー安全保障分野での対応能力の向上に向けた有識者会議」が開催 |
| 2024年11月29日 | 有識者会議が提言を取りまとめ |
| 2025年2月7日 | 強化法案・整備法案を閣議決定、国会提出 |
| 2025年5月16日 | 成立 |
| 2025年5月23日 | 公布 |
| 2025年12月23日 | 基本方針を閣議決定 |
| 2025年12月26日 | アクセス・無害化措置の運用指針を国家安全保障会議が決定 |
| 2026年10月1日 | 施行 |
「強化法」と「整備法」
「サイバー対処能力強化法および同整備法」とひとまとめに呼ばれることが多いこの法律は、実は「重要電子計算機に対する不正な行為による被害の防止に関する法律(令和7年法律第42号)」(通称:強化法)と「重要電子計算機に対する不正な行為による被害の防止に関する法律の施行に伴う関係法律の整備等に関する法律(令和7年法律第43号)」(通称:整備法)の2つの法律から構成されています。
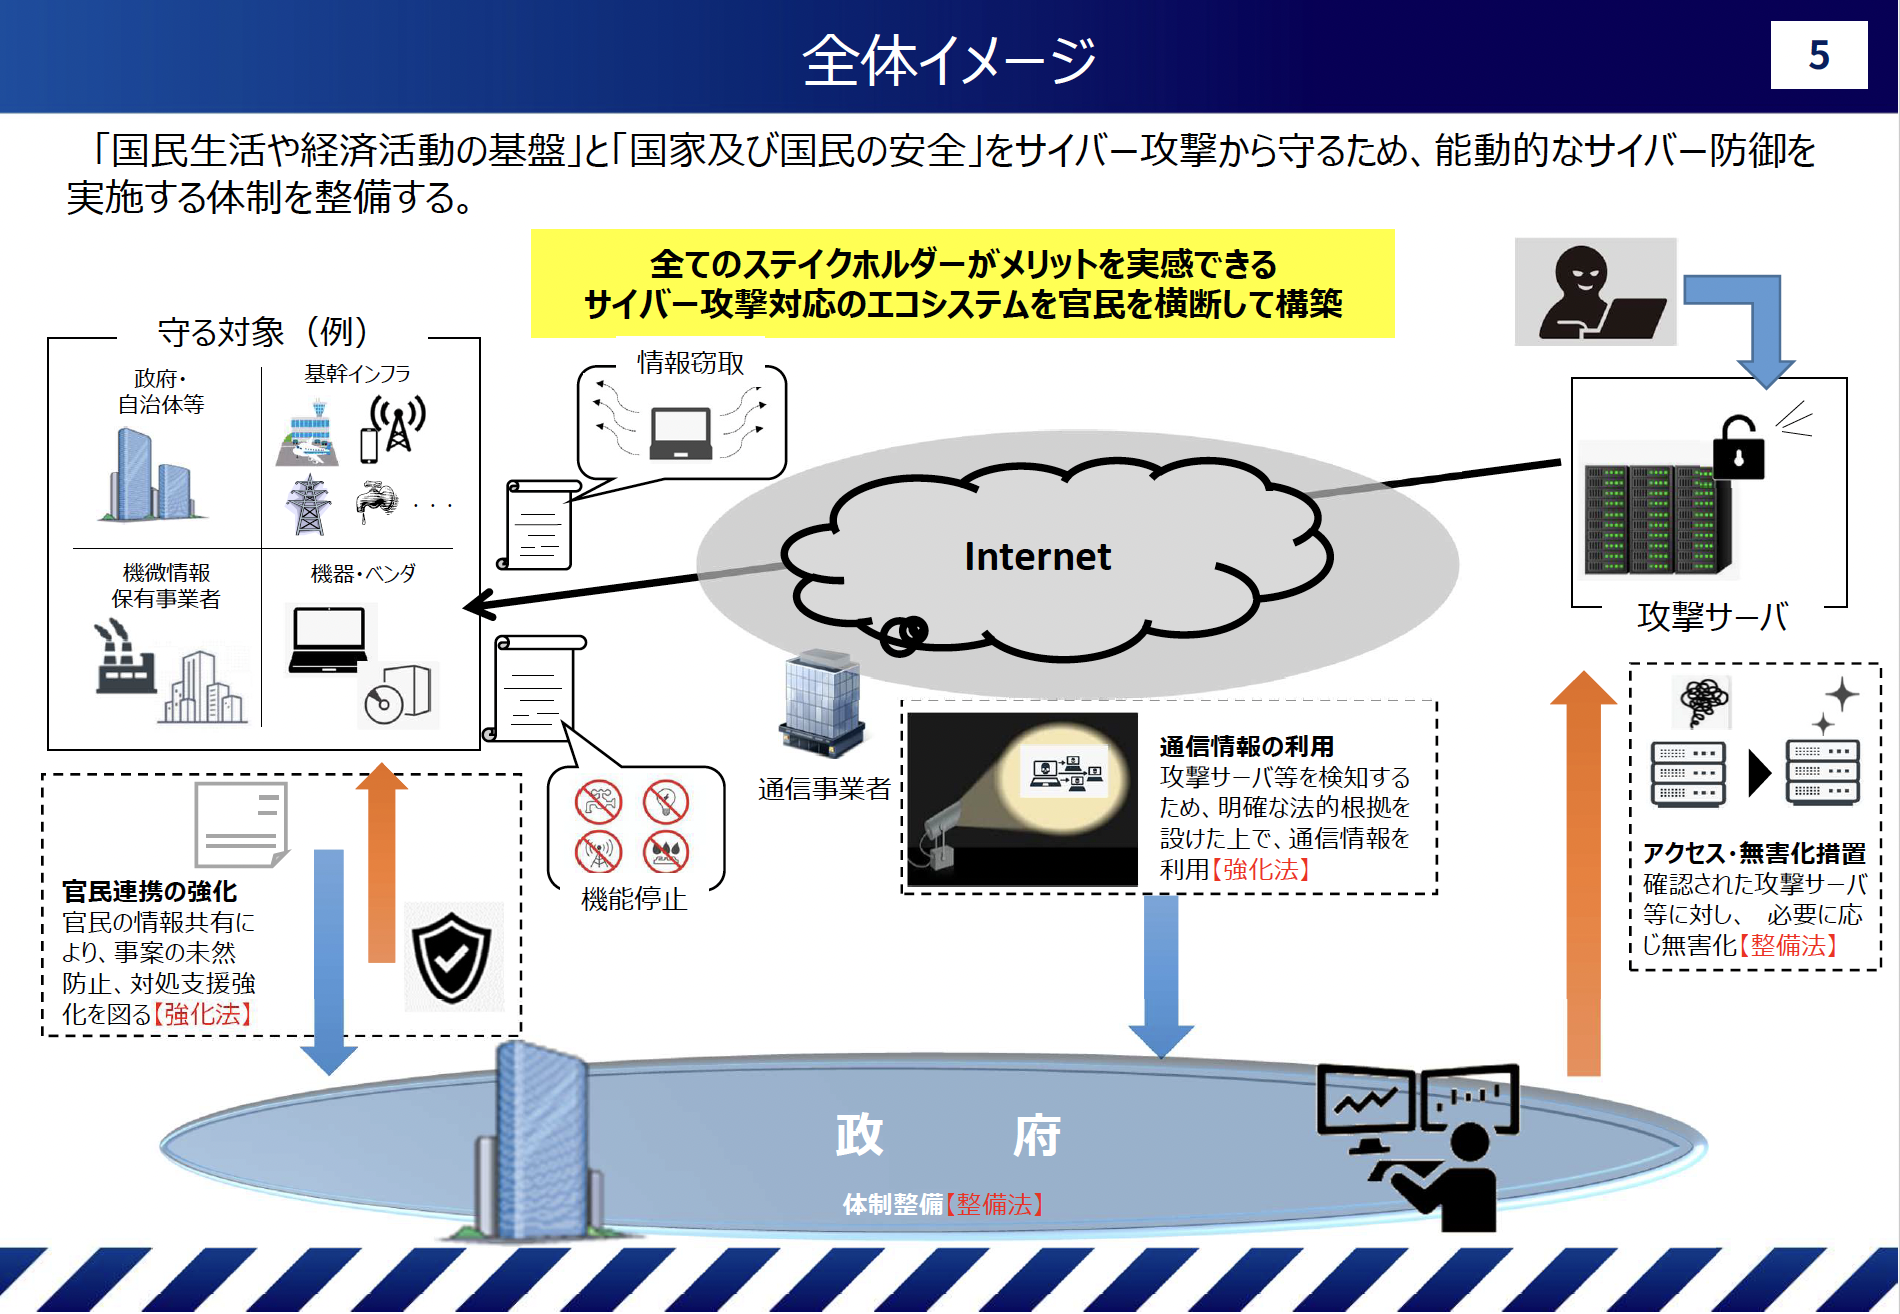
内閣官房の資料では、能動的サイバー防御の実現のための柱と、対応する法律根拠が次の3つに分けて示されています。
| 柱 | 何をするか | 主な根拠 |
|---|---|---|
| 官民連携の強化 | 官民の情報共有により、事案の未然防止と対処支援を強める | 強化法 |
| 通信情報の利用 | 攻撃に使われるサーバー等を検知するため、明確な法的根拠を設けたうえで通信情報を利用する | 強化法 |
| アクセス・無害化措置 | 確認された攻撃サーバー等に対し、必要に応じて無害化する | 整備法 |
司令塔と組織体制
体制面では、内閣官房に次官級の特別職として内閣サイバー官が新設され、国家安全保障局次長を兼ねます。内閣サイバーセキュリティセンター(NISC)は国家サイバー統括室へ改組され、サイバー安全保障担当大臣の下で、警察・自衛隊を含む総合調整を担います。
法律が作られた背景
この法律が作られた背景には、サイバー攻撃の増加と欧米主要国との法整備状況の差がありました。
増え続けるサイバー攻撃
内閣官房の資料によれば、サイバー攻撃は巧妙化・深刻化し、攻撃関連の通信数や被害数も増加傾向にあります。NICT(情報通信研究機構)が観測した攻撃関連通信は、2015年の632億パケットから2024年の6,862億パケットへ増え、各IPアドレスに約13秒に1回の攻撃が試みられる計算です。警察庁によると、2024年中に観測した攻撃関連通信の99.4%は海外のIPアドレスが発信元でした。
国内の被害としては、2022年の大阪急性期・総合医療センターの業務停止や、2023年の名古屋港の業務停止が挙げられています。海外では2021年に米コロニアルパイプラインが業務を止めました。さらに、有事に備えた重要インフラへの侵入(2023年のVolt Typhoonによるグアムの米軍施設等への侵害)や、機微情報の窃取(JAXAへの侵害、NISCのメール窃取)も、法律が想定する脅威に含まれます。
欧米主要国との差
政府が目標に掲げたのは、サイバー安全保障分野の対応能力を欧米主要国と同等以上に高めることです。欧米では、2010年代後半から政府による情報提供や、重要インフラ事業者による報告の義務化が制度化されてきました。
攻撃者のサーバーへの対処でも先行例があります。内閣官房の資料によると、米国では2024年に中国のサイバー集団「Volt Typhoon」が使うボットネット(感染したルーター群)に対する無害化措置が行われ、カナダは2019年以降、攻撃者の海外サーバーに対する無害化措置を実施しています。前述のCISAによると、Volt Typhoonは、サポートが終了したシスコ社とネットギア社製の小規模オフィス向けルーターに「KVボットネット」のマルウェアを仕込み、活動に利用していました。身近なネットワーク機器が攻撃の踏み台になるという、先ほど触れた手口の実例です。(参照:PRC State-Sponsored Actors Compromise and Maintain Persistent Access to U.S. Critical Infrastructure | CISA)
サイバー対処能力強化法および整備法が可能にすること
官民連携:届出・報告と協議会
官民連携の中心は、基幹インフラ事業者(法律上は「特別社会基盤事業者」)に対する資産届出とインシデント報告です。電気、ガス、水道、鉄道、電気通信、金融などが対象で、2025年7月31日時点で15事業・計257者でしたが、2026年7月1日時点の更新では医療分野の追加も記載されています。
資産届出は、特定重要電子計算機(重要な設備の機能を左右する電子計算機)を導入したときに、事業所管大臣へ届け出る仕組みです。インシデント報告は、サイバー上の事故やその原因となり得る事象を認知したときに、事業所管大臣と内閣総理大臣へ報告する仕組みで、是正命令に従わない場合は200万円以下の罰金が定められています。
もう一つが協議会です。内閣総理大臣が設置し、同意した事業者等が守秘義務のもとで被害防止の情報を共有します。約100組織が加入する予定で、必要な情報は公表されるため、加わらない企業も内容を確認できます。
重要インフラ側の基準については、10月1日に施行された統一基準を別記事で解説しています。
通信情報の利用と通信の秘密
通信情報の利用は、「通信の秘密」との関係で最も関心を集める部分です。強化法第2条の2は、法の適用は目的達成に必要な最小限度にとどめ、通信の秘密など憲法の保障する国民の権利と自由を不当に制限してはならないと定めています。
取得の方法は2種類です。1つは基幹インフラ事業者などとの任意の協定(当事者協定)に基づく取得で、もう1つは外外通信(国外同士の通信)などを対象にした、同意によらない取得です。後者にはサイバー通信情報監理委員会の承認が必要です。取得した通信は、人が見ることなく自動的に、IPアドレスなど意思疎通の本質的な内容ではない機械的情報だけを選別し、それ以外を直ちに消去する「自動選別」にかけます。
監理にあたる委員会は、内閣から独立して職務を行う3条委員会で、委員長と委員4人(両議院の同意を得て内閣総理大臣が任命)で構成されます。承認や継続的な検査を行い、処理状況を国会に報告します。通信情報を不正に利用・漏えいした行政職員には、罰則も設けられています。
アクセス・無害化措置
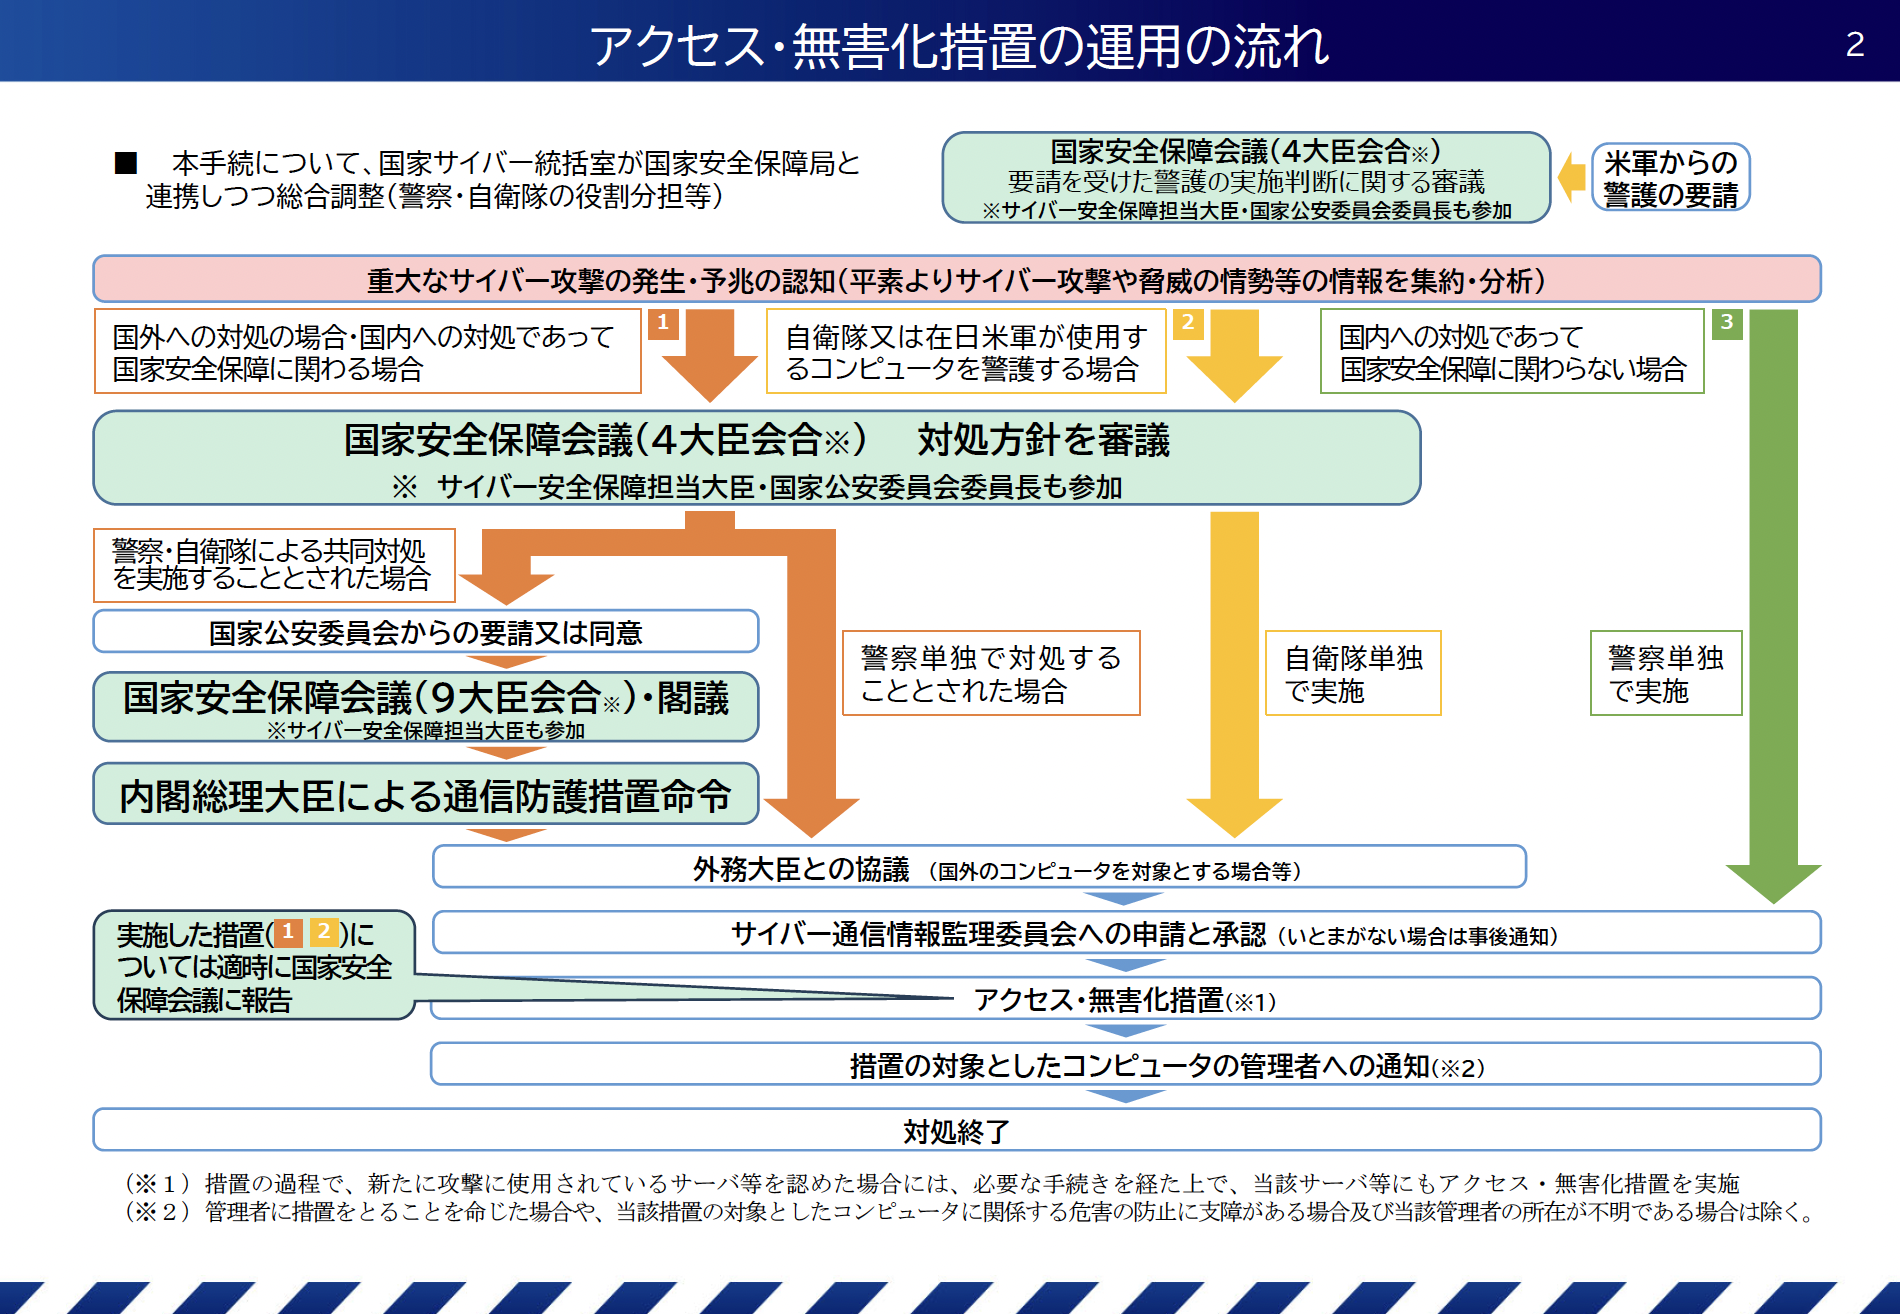
アクセス・無害化措置は、攻撃に使われているサーバー等に遠隔から入り、攻撃に使えない状態にする措置です。手順は、遠隔からログインし、プログラムを確認したうえで、攻撃用プログラムの停止・削除や設定変更で無害化する、という3段階です。
実施するのは警察と自衛隊です。警察は、人の生命・身体・財産に重大な危害が及ぶおそれがあり緊急の必要があるときに、サイバー危害防止措置執行官が措置をとります。自衛隊は、国の行政機関や基幹インフラなどへの、国外の者による高度に組織的な攻撃に、内閣総理大臣の命令を受けて警察と共同で対処します。民間企業が同様の対処を行えるわけではありません。
運用には歯止めがあります。国外が対象の場合などは国家安全保障会議が審議し、いずれの措置もサイバー通信情報監理委員会の承認を受け(時間の猶予がないときは事後通知)、措置後は管理者に通知します。
10月26日最新:GMOからの緊急要請
2026年10月24日、GMOインターネットグループは、同社が提供する「お名前.com デスクトップクラウド」への不正アクセス被害を受け、政府関係機関に「能動的サイバー防御」の実施を緊急要請したと発表しました。
政府高官は、日本経済新聞の取材に対して、GMO側から要請を受けたことを認めたうえで、「防御のための支援はする。無害化につながるかは解析を進めなければいけない」と述べ、読売新聞でも、政府関係者が「要請に応じて発動を決める制度ではない」と語ったと言われています。
GMOインターネットグループは、基幹インフラ事業者(特別社会基盤事業者)に含まれておらず、届出や報告の義務の対象ではありません。また、企業が政府に無害化を申請する法的な仕組みはなく、政府が、事案の重大性や緊急性などを踏まえて、個別に判断します。
要請があったからといって、政府が発動を決めたわけではありません。運用が始まって間もない制度に、民間企業が適用を求めた事例として、政府がどう判断するかが、注目点になります。(参照:能動的サイバー防御をGMO要請 適用は政府判断、重大・緊急性考慮 | 日本経済新聞、GMOの「能動的サイバー防御」緊急要請 | 読売新聞)
企業にできること
義務の対象かどうかの確認
この法律を自社に引きつけて考えるときは、「自社に義務があるのか」と「委託先・外部サービス経由の被害をどう防ぐか」を分けて見ると整理しやすくなります。前者は、自社が特別社会基盤事業者に当たるかどうかで決まります。後者は、冒頭で触れた報道の事案にも共通する論点で、義務の有無にかかわらずすべての企業に関わります。
まず確認したいのは前者です。指定された事業者の一覧は、内閣府の基幹インフラ制度のページにPDFで掲載されています。(参照:特定社会基盤事業者として指定された者 | 内閣府)
対象の事業者には、次の対応が求められます。
- 資産届出:施行時点で導入済みの特定重要電子計算機は、施行から6か月以内(2027年3月31日)に届け出る。新規導入は導入から4か月以内。製品名・製造者名のほか、システム概略図を添付する
- インシデント報告:DDoS攻撃(大量の通信を送りつけてサービスを妨害する攻撃)は認知後できる限り速やかに、ランサムウェア(データを暗号化して身代金を要求するマルウェア)などは認知した日から3〜5日以内に速報、30日以内に詳報を提出する
- 認知体制:クラウド事業者や委託先が最初に気づく場合に備え、SLA(サービス提供者との間で取り決める品質水準)や契約書で通知の内容・時期を確認しておくことが望ましい
届出では、バージョン情報の記載は任意ですが、ないと政府が脆弱性情報を絞り込めなくなります。報告は特定重要電子計算機の侵害が対象で、それ以外の機器の侵害のみであれば報告義務は発生しません。個人データの漏えい等が生じた場合は、これとは別に、個人情報保護法に基づく個人情報保護委員会への報告も必要になる場合があります。(参照:サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説 | 内閣府)
義務の対象外でも取れる備え:自社診断
義務の対象でない企業にも、この法律は無縁ではありません。基本方針の概要は、本法の措置は特別社会基盤事業者だけでなく、電子計算機の使用者への周知を通じて中小企業を含む広い事業者が対象になり得るとして、周知・広報を行うとしています。
何から手をつけたら良いのかわからないという場合は、まずは自社のセキュリティ体制を見直すことをおすすめします。IPAの中小企業の情報セキュリティ対策ガイドライン第4.0版(2026年3月27日公開)には、付録として「5分でできる!情報セキュリティ自社診断」があり、取り組みを自己宣言するSECURITY ACTIONも案内されています。(参照:中小企業の情報セキュリティ対策ガイドライン | IPA)
また、2026年10月7日、相次ぐ情報漏洩の報告を受け、個人情報保護委員会は事業者へ向けて「大規模な漏えい等事案を踏まえた対応について(注意喚起)の解説」動画を公開しました。20分程度の動画で、PDF版もありますので、個人情報を扱う事業者の方は目を通しておきましょう。(参照:大規模な漏えい等事案を踏まえた対応について(注意喚起) の解説動画 | YouTube、 大規模な漏えい等事案を踏まえた対応について(注意喚起)PDF版 | 個人情報保護委員会)
サイバーインシデントが疑われる際の相談窓口
被害が疑われるときは、相談先も把握しておきたいところです。被害届は最寄りの警察署等に連絡し、サイバー事案の通報・相談は警察庁のオンライン受付窓口(e-Gov電子申請)から行えます。国内のインシデント対応を支援するJPCERT/CC(JPCERTコーディネーションセンター)は、初動対応の支援やランサムウェア被害への対応の相談などを、Webフォームまたはメールで受け付けています。原則として電話は不可で、犯人や行為者の特定、捜査、取り締まりの依頼は対象外です。一般的な技術的相談は、IPAの情報セキュリティ安心相談窓口(03-5978-7509)が窓口になります。(参照:サイバー事案の通報・相談窓口 | 警察庁、インシデント報告・脆弱性情報・相談の案内 | JPCERT/CC、インシデント相談・情報提供 | JPCERT/CC)
まとめ:今後の論点
能動的サイバー防御は、官民連携から始まり、2027年秋以降の通信情報の利用へと段階的に広がっていきます。政府は、通信情報の利用に関する規定の施行後3年を目途に、運用状況を検討するとしています。今後は、協議会での情報提供が実際にどこまで具体的な対策につながるか、通信情報の利用が監理委員会の国会報告を通じてどう運用されるかが、注目点です。
あわせて読みたい