 ANGLE Intelligence Studio


2026年10月1日、重要インフラのサイバーセキュリティ対策のための統一基準(以下「統一基準」)が施行されました。情報通信や金融、電力、医療など社会を支える16分野を対象に、国の施策としてのサイバーセキュリティ対策を底上げする新しい枠組みです。制度の名称だけを見ると「重要インフラ事業者が従うべき新ルール」のように感じるかもしれませんが、実際の位置づけはやや異なります。本記事では、統一基準がどのような経緯で生まれ、何を定め、企業にはどのような形で影響が及んでいくのかを整理します。
- 2026年10月1日施行。重要インフラ16分野を対象に政府機関の施策水準を統一する基準
- 企業に直接義務を課す基準ではなく、今後の分野別「安全基準等」を通じて段階的に浸透
- 次の政府実施計画は2027年夏頃を目処に策定予定、基準自体も原則3年ごとに見直し
「統一基準」と「重要インフラ行動計画」の関係
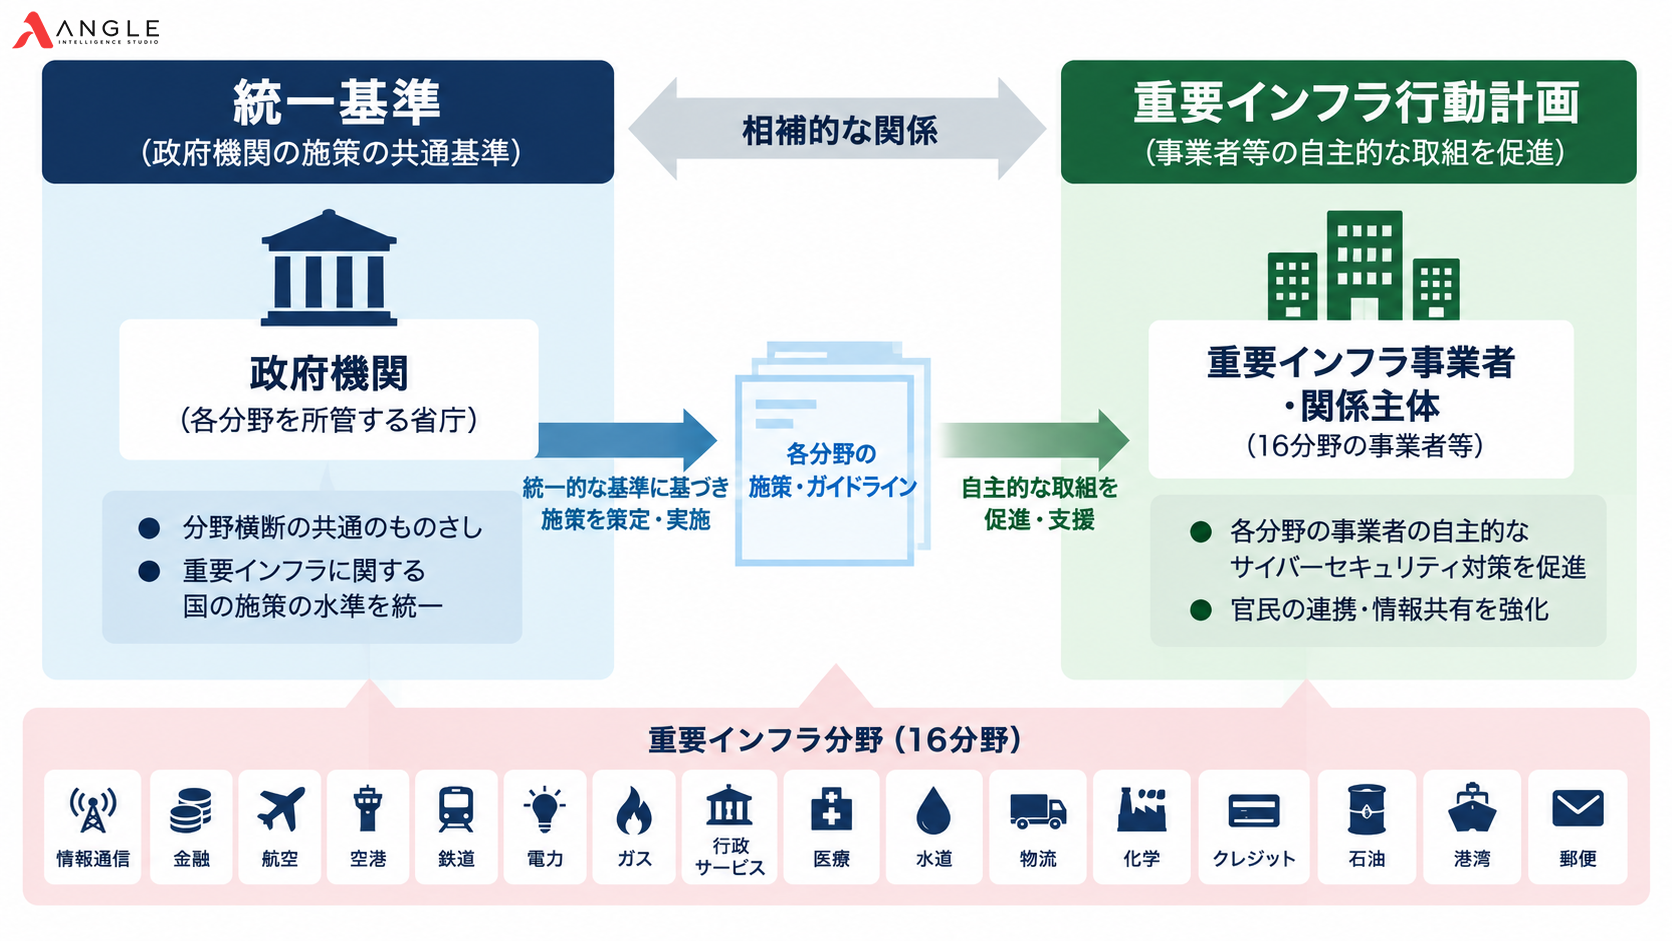
今回の制度を語る上でのキーワードは「統一基準」と「重要インフラ行動計画」です。これら二つは同じ目的意識のもと策定されていますが、対象は政府と事業者で異なります。以下のセクションで、両者について詳しく紹介します。
統一基準とは何か
統一基準は、2022年12月16日に閣議決定された国家安全保障戦略が掲げた「サイバー安全保障分野での対応能力を欧米主要国と同等以上に向上させる」という目標を背景に生まれた制度です。2024年6月7日から有識者会議が開催され、同年11月29日に提言が取りまとめられました。この提言を踏まえたサイバー対処能力強化法および同整備法は、2025年5月16日に成立、同月23日に公布されています。
2026年10月1日に施行された統一基準は、前述のサイバー対処能力強化法および同整備法に伴い改正されたサイバーセキュリティ基本法第25条第1項第3号に基づいて、サイバーセキュリティ戦略本部が策定したものです。
ここで押さえておきたいのが、統一基準の対象は重要インフラ事業者そのものではなく、政府機関(国の行政機関)だという点です。統一基準は「重要インフラ事業者等が分野・事業者横断的に実施すべきサイバーセキュリティ対策に係る国の施策に関する統一的な基準」と位置づけられており、各省庁が重要インフラ分野の施策を進める際の共通のものさしとして機能します。これまで分野や所管省庁によって対策の水準にばらつきがあったという課題意識が、統一基準策定の出発点になっています。
重要インフラ行動計画とは
統一基準とあわせて語られることが多いのが「重要インフラ行動計画」です。両者は相補的な関係にあり、統一基準が政府機関の施策水準を底上げする役割を担う一方、行動計画は重要インフラ事業者や関係主体の自主的な取組を促進する役割を担います。いわば、統一基準が官側の施策を整える仕組み、行動計画が官民の自主的な連携を後押しする仕組み、という役割分担です。
対象となるのは、情報通信、金融、航空、空港、鉄道、電力、ガス、行政サービス、医療、水道、物流、化学、クレジット、石油、港湾、郵便の16分野です。さらに、サイバー対処能力強化法に基づき指定される「基幹インフラ事業者」(電気、ガス、水道、鉄道、港湾運送、航空、空港、電気通信、放送、郵便、金融、クレジットカード、医療等が該当し、インシデント報告や資産届出等の義務を負う事業者)は、原則として重要インフラ防護の対象範囲に含める方針が示されています。これにより、分野や事業者をまたいだ基本的な対策の徹底が図られることになります。
| 項目 | 内容 |
|---|---|
| 策定主体 | サイバーセキュリティ戦略本部 |
| 策定日 | 2026年7月31日 |
| 施行日 | 2026年10月1日 |
| 対象分野 | 情報通信・金融・航空・空港・鉄道・電力・ガス・行政サービス・医療・水道・物流・化学・クレジット・石油・港湾・郵便の16分野 |
| 名宛人 | 重要インフラ分野を所管する政府機関(国の行政機関) |
| 見直し頻度 | 原則3年に1度 |
(参照:重要インフラ統一基準の概要 | 内閣官房 国家サイバー統括室、重要インフラのサイバーセキュリティ対策のための統一基準 | サイバーセキュリティ戦略本部)
押さえておきたい3つの要点
統一基準では、政府機関が重点的に取り組むべき対策の方向性として複数のポイントが示されていますが、ここでは企業の実務にも関わりが深い3点を取り上げます。
「閉域網だから安全」ではない
これまで、外部ネットワークに直接つながっていない「閉域網」上のシステムは、サイバー攻撃を想定した対策の優先度が低く扱われる傾向がありました。しかし、制御システムの更改や外部接続の増加、攻撃手法の高度化により、閉域網だから安全だという前提そのものが崩れつつあります。統一基準は、工場の制御システムや施設管理システムのように、これまでリスクが低いとみなされてきた基盤についても、あらためて対策の必要性を見直すべきだという方向性を打ち出しています。
サプライチェーン・リスクへの対応
自組織がサイバー攻撃を受けた場合、その影響が取引先や委託先を含むサプライチェーン全体に波及するリスクがあります。逆に、委託先や取引先が攻撃を受けたことで自組織が間接的な被害を受けるケースも増えています。統一基準は、自社単独の対策だけでは不十分であり、組織の壁を越えたリスクマネジメントが必要だという考え方を重視しています。取引先・委託先のセキュリティ対策状況を把握し、契約や監査の仕組みに落とし込んでいくことが今後の実務上の論点になります。
レジリエンス向上とランサムウェア対策
あらゆるサイバー攻撃を完全に防ぐことは現実的に困難であるという前提に立ち、障害が発生した際の被害を最小限に抑え、事業を継続できる体制(レジリエンス)を重視する姿勢も示されています。特にランサムウェアは重要インフラサービスの停止に直結しかねない脅威であり、バックアップ体制の整備や復旧手順の確立など、発生を前提とした備えの重要性が強調されています。あわせて、生成AIなどの技術進展によって攻撃の自動化・高速化が進んでいる点や、AI自体が攻撃対象になり得る点を踏まえた、時機を逃さない対応も求められています。
統一基準が「閉域網神話からの脱却」を明示的に掲げた点は、AISとしても実務的な示唆が大きいと感じています。ドローンによる施設点検やGISを用いた設備管理のように、これまで物理的に隔離された環境で運用されてきたシステムが、業務効率化のために外部ネットワークやクラウドサービスと接続される場面は今後も増えていくと見られます。「つながっていないから安全」という前提を見直し、閉域網の運用実態を定期的に棚卸しすることは、インフラ事業者に限らず幅広い業種で今後の実務課題になると考えています。
企業に求められること
統一基準そのものは政府機関を対象とする基準であり、重要インフラ事業者に直接の法的義務を課すものではありません。ただし、統一基準の内容は今後、各分野を所管する省庁が整備する安全基準等(省令やガイドライン等)に反映され、段階的に事業者側の実務に浸透していく仕組みになっています。つまり、統一基準そのものを事業者が直接順守するわけではないものの、その考え方は遠からず各分野のルールを通じて現場に及んでくることになります。
統一基準では、各分野の安全基準等に規定されるべき事項として、事業者が取り組むべき対策を5つの柱で整理しています。
- 組織統治:経営層によるセキュリティ方針の策定、CISO等責任者の任命、予算・人材の確保、サプライチェーン・リスクマネジメント
- 識別:情報システムやソフトウェアの資産目録の整備、脅威・脆弱性情報の収集とリスクアセスメント
- 防御:多要素認証等によるアクセス制御、全役職員向けの意識啓発、バックアップの分離保管、ネットワークのセグメント分割
- 検知:障害につながりうる事象を早期に把握するための監視・分析体制の整備
- 対応及び復旧:サイバーセキュリティを組み込んだ事業継続計画の整備、インシデント管理責任者の設置
なかでも強調されているのが、サイバーセキュリティ対策は単なるコストではなく経営課題だという位置づけです。統一基準には、経営層が決定したセキュリティ体制が組織の規模や業務内容に照らして不十分であったことに起因して損害が生じた場合、善管注意義務違反や任務懈怠に基づく損害賠償責任を問われ得るという、会社法・民法上の法的責任にも触れられています。情報システム部門だけの課題として扱うのではなく、経営層が自らの責任として体制を整える必要がある、という姿勢が明確に打ち出されていると言えます。
こうしたセキュリティ対策の考え方は、事業継続計画(BCP)の策定や防災・危機管理の取り組みとも共通する部分が多くあります。体制整備の出発点として、BCPの基本的な考え方もあわせて押さえておくと理解が深まります。
今後のスケジュール
統一基準は策定して終わりではなく、PDCAサイクルを通じて継続的に運用されていきます。国家サイバー統括室と重要インフラ所管省庁が年1回を目途に実施計画を策定・更新し、重要インフラ事業者等の取組状況を調査したうえで、サイバーセキュリティ戦略本部が評価・改善を行うという流れです。政府の新たな実施計画は2027年夏頃を目処に策定される予定で、そこでの方向性が各分野の安全基準等に反映されていくことになります。統一基準自体も、原則として3年に1度のペースで見直される予定です。
まとめ
重要インフラ統一基準は、政府機関の施策水準を横断的に底上げするための基準であり、重要インフラ事業者に即座に新しい義務を課すものではありません。しかし、閉域網神話の見直しやサプライチェーン・リスクへの対応、レジリエンス向上といった考え方は、今後の省令・ガイドライン改定を通じて現場に反映されていく可能性が高いものです。2027年夏頃に予定される新たな実施計画の策定に向けて、自社のセキュリティ体制を経営課題として点検しておくことが、先々の対応をスムーズにする備えになるはずです。
まずは自社の対策状況を5つの柱(組織統治・識別・防御・検知・対応及び復旧)に沿って棚卸しし、不足している部分を洗い出すところから始めてみてはいかがでしょうか。
あわせて読みたい